تعرض مزودون خارجيون للخدمات تتعامل معهم ثلاث من كبرى المؤسسات المالية الأمريكية، وهي جيه بي مورجان تشيس وفيزا وماستركارد، لهجمات إلكترونية أدت إلى احتمالية كشف بيانات محدودة تخص بعض العملاء.
يأتي ذلك في تطور يسلط الضوء على المخاطر الأمنية المرتبطة بسلاسل الإمداد الرقمية للقطاع المالي.
وأفادت تقارير إعلامية، نقلًا عن بيانات صادرة عن الشركات، بأن الهجمات استهدفت شركات خارجية تقدم خدمات تقنية وتشغيلية للمؤسسات المالية الثلاث، وليس أنظمتها الداخلية بصورة مباشرة.
وكشفت «جيه بي مورجان تشيس» أن أحد مزودي الخدمات التابعين لها تعرض لاختراق إلكتروني، ما أتاح للمهاجمين الوصول إلى بعض البيانات التسويقية، التي قد تتضمن أسماء عملاء وعناوين بريد إلكتروني.
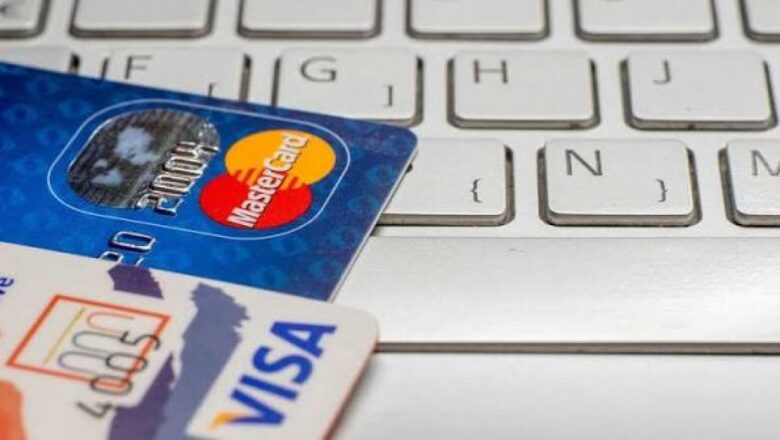
وفي واقعة منفصلة، أعلنت «ماستركارد» تعرض أحد مزودي خدماتها لاختراق، أسفر عن احتمال كشف عدد محدود من عناوين البريد الإلكتروني لعملاء مسجلين في أحد برامج المزايا التابعة لها.
كما أقرت «فيزا» بوقوع حادث أمني لدى أحد مزودي خدماتها في منطقة آسيا والمحيط الهادئ، دون الكشف عن تفاصيل إضافية بشأن طبيعة البيانات التي ربما تعرضت للاختراق.
وأكدت الشركات الثلاث عدم تأثر شبكات الدفع أو بيانات البطاقات المصرفية بهذه الوقائع، كما لم تسجل أي اضطرابات في الخدمات المقدمة للعملاء نتيجة الحوادث.
ولم تكشف المؤسسات المالية حتى الآن عن أسماء الشركات المزودة للخدمات التي تعرضت للاختراق، أو عن الجهة المسؤولة عن الهجمات، فيما تواصل التعامل مع الوقائع الأمنية وتقييم نطاق البيانات التي ربما تأثرت بها.
وتعيد هذه الحوادث تسليط الضوء على تحديات الأمن السيبراني المرتبطة بالأطراف الخارجية، إذ يمكن أن تتحول الشركات الصغيرة التي تقدم خدمات تقنية للمؤسسات الكبرى إلى نقاط دخول محتملة للمهاجمين، حتى مع امتلاك المؤسسات المالية أنظمة حماية متقدمة.